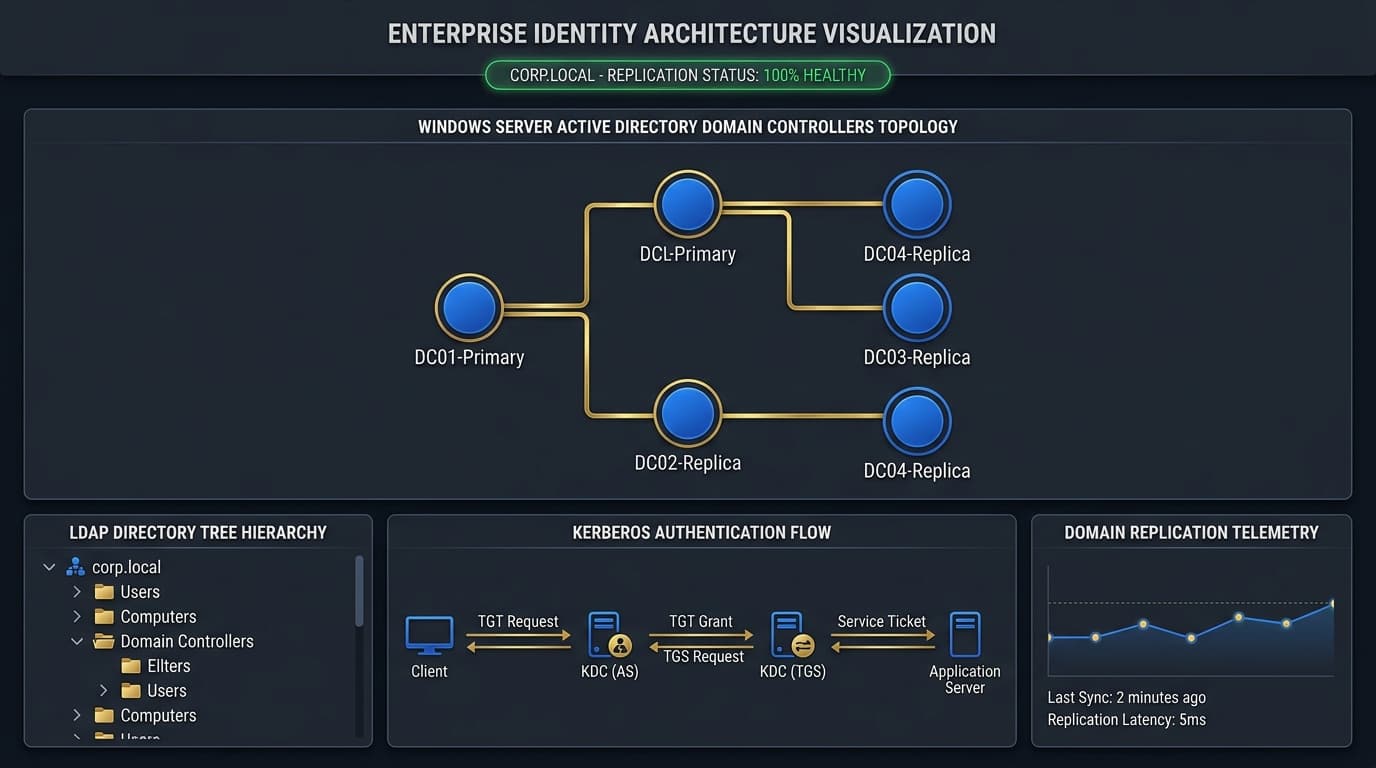
Windows Server 2012 R2'den 2022'ye Active Directory Yükseltme ve Forest Functional Level Geçişi
Microsoft'un Windows Server 2012/2012 R2 için güvenlik desteğini (End of Life - EOL) sonlandırmasıyla birlikte, kurumsal şirketlerdeki Active Directory omurgasını modern ve sıkılaştırılmış Windows Server 2022'ye taşımak kaçınılmaz bir zorunluluk haline geldi. Canlı bir etki alanında (Domain) kullanıcı oturumlarını ve Kerberos biletlerini aksatmadan uyguladığım adım adım yükseltme metodolojisi.
1. Yükseltme Öncesi Kritik Ön Koşul: SYSVOL FRS'den DFSR'a Geçiş
Windows Server 2022, eski File Replication Service (FRS) protokolünü kesinlikle desteklemez. Eğer etki alanınız geçmişte Windows 2003/2008'den yükseltilmişse ve SYSVOL replikasyonu hala FRS kullanıyorsa, Windows 2022'yi DC yapamazsınız!
# FRS mi yoksa DFSR mı kullanıldığını doğrulama
dfsrmig /getglobalstate

# Eğer sonuç 'Eliminated (State 3)' değilse, DFSR göçü derhal tamamlanmalıdır:
dfsrmig /setglobalstate 1   # Prepared State
dfsrmig /setglobalstate 2   # Redirected State
dfsrmig /setglobalstate 3   # Eliminated State (FRS tamamen kapatılır)
2. Yeni Windows Server 2022'yi DC Olarak Ekleme
Asla mevcut DC üzerine "In-Place Upgrade" (yerinde yükseltme) yapmayın! Temiz bir Windows Server 2022 kurup etki alanına ek DC (Additional DC) olarak dahil edin:
# AD DS rolünü kurma
Install-WindowsFeature -Name AD-Domain-Services -IncludeManagementTools

# Ormana yeni Domain Controller olarak terfi ettirme
Install-ADDSDomainController -DomainName "holding.local" `
    -InstallDns:$true `
    -Credential (Get-Credential)
3. FSMO (Flexible Single Master Operations) Roller Transferi
Etki alanının kalbi olan 5 kritik FSMO rolü (Schema Master, Domain Naming Master, PDC Emulator, RID Master, Infrastructure Master) yeni sunucuya aktarılır:
# Tüm 5 FSMO rolünü tek komutla yeni DC'ye taşıma
Move-ADDirectoryServerOperationMasterRole -Identity "DC02-2022" -OperationMasterRole SchemaMaster, DomainNamingMaster, PDCEmulator, RIDMaster, InfrastructureMaster -Force

# Rollerin başarıyla taşındığını doğrulama
netdom query fsmo
4. Eski DC'yi Düzgünce Emekliye Ayırma (Demote)
Eski Windows Server 2012 R2 sunucusu ağdan küt diye kapatılmaz; önce DC rolü üzerinden alınır:
Uninstall-ADDSDomainController -DemoteOperationMasterRole -RemoveApplicationPartition
Ardından orman fonksiyonel seviyesi (Forest Functional Level) Windows Server 2016 seviyesine yükseltilerek yeni güvenlik özellikleri (Privileged Access Management vb.) aktif edilir.
Karşılaşılan Kritik Hatalar ve Çözüm İpuçları
- Replikasyon Hataları (Event ID 13508 / 13509): Yeni DC kurulduktan sonra
repadmin /showreplçıktısındaAccess Deniedveya RPC hatası alıyorsanız, iki DC arasındaki saat senkronizasyonunu (w32tm) ve Kerberos biletlerini kontrol edin. Saat farkı 5 dakikadan fazla olamaz. - DNS İstemci Ayarları: Eski DC'yi kapatmadan önce DHCP kapsamlarında (Scopes) ve sunuculardaki statik DNS listesinde birincil DNS adresi olarak yeni DC'nin IP adresinin dağıtıldığından emin olun.
Mühendis Notu
FSMO rol transferinden sonra eski DC'yi hemen formatlamayın. En az 2 hafta boyunca sunucuyu açık tutun ancak DNS ve oturum açma servislerini izleyin; hiçbir bağımlı servisin veya eski yazıcının o sunucuya gitmediğinden emin olduktan sonra sunucuyu kapatın.