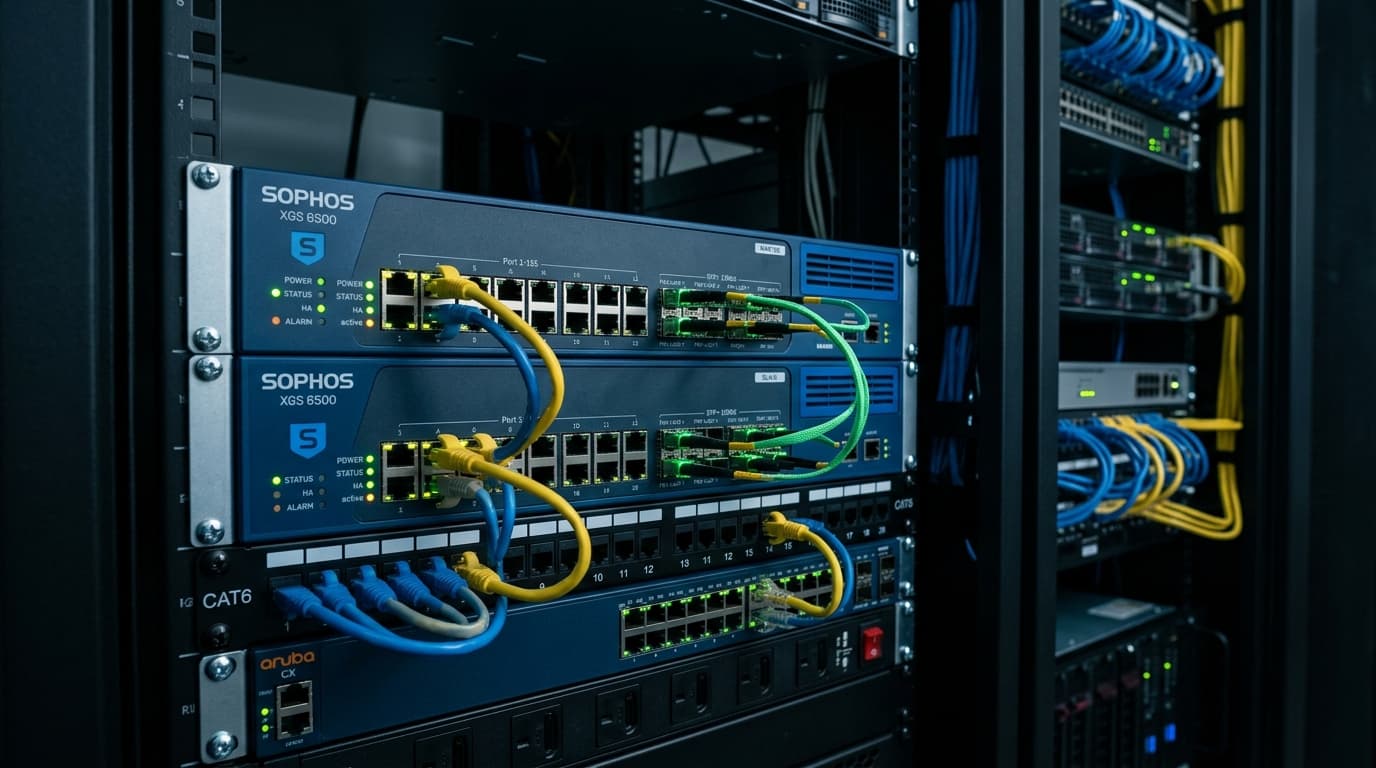
Sophos XGS Güvenlik Duvarında Active-Passive HA Kümeleme ve Donanımsal Port Eşleme
Şirketin tek bir güvenlik duvarına (firewall) bağlı olması, o cihazın güç kaynağı yandığında veya bir yazılım güncellemesinde yeniden başladığında tüm şirketin internet ve şube erişiminin felç olması demektir. Eksa Elektronik merkez ofisinde internet çıkışını ve sunucu DMZ bölgesini güvenceye almak için iki adet Sophos XGS 2300 cihazını Active-Passive High Availability (HA) mimarisinde birleştirdik.
1. Donanım ve Lisans Ön Koşulları
Sophos HA kurulumuna başlamadan önce iki cihazın birebir uyuşması şarttır:
- Donanım Modeli: Her iki cihaz da aynı model (örn: XGS 2300) ve revizyon olmalıdır.
- Firmware Sürümü: Her iki cihazda da SFOS sürümü (örn: v20.0 GA) bit seviyesinde aynı olmalıdır.
- Dedicated HA Bağlantısı: İki cihaz arasında doğrudan (cross veya patch) bağlanacak en az 1 adet yüksek hızlı port (örn: Port 4 / DMZ) ayrılmalıdır. Araya switch konulmamalıdır!
- Lisanslama: Sophos'ta Active-Passive modda yalnızca birincil (Primary) cihazın lisanslı olması yeterlidir; ikincil cihaz lisansı birincilden devralır (Auxiliary).
2. WebAdmin Üzerinden HA Kurulum Adımları
Kurulum daima birincil cihazdan başlatılır:
1. Primary Cihaz: System -> High Availability ekranına gidilir.
2. HA Mode: Active-Passive seçilir.
3. Dedicated HA Link: Port 4 (192.168.254.1 / 192.168.254.2 IP'leri atanır).
4. Peer Device IP: İkincil cihazın Port 4 IP'si girilir.
5. Keep-Alive Request Interval: 250 ms (Dört ardışık yanıtsız pakette = 1 saniyede failover).
6. Monitored Ports: WAN (Port 2) ve LAN (Port 1) izlemeye alınır.
İkincil cihazda ise fabrika ayarlarından sonra yalnızca HA menüsüne girilip "Auxiliary Device" seçilerek Primary cihazın HA port IP'si tanımlanır. Dakikalar içinde iki cihaz el sıkışır (handshake) ve konfigürasyon senkronize olur.
3. Failover Testi ve CLI Üzerinden Doğrulama
Kurulum biter bitmez canlı test yapılmalıdır. Primary cihazın LAN kablosu çekildiğinde veya konsoldan failover tetiklendiğinde:
# Sophos CLI konsoluna (SSH Port 22) bağlanarak HA durumunu denetleme
console> system ha show details

# Çıktıda görünmesi gereken durum:
# Current HA Mode: Active-Passive
# Primary Device: Node 1 (Active)
# Auxiliary Device: Node 2 (Standby)
# Sync Status: In-Sync
Primary cihazın fişi çekildiğinde, ikincil cihaz sanal MAC adresini (Virtual MAC) anında üzerine alır. Kullanıcıların internet bağlantısında yalnızca 1 adet ping kaybı (yaklaşık 800 ms) yaşanır; hiçbir aktif oturum kopmaz!
Karşılaşılan Kritik Hatalar ve Çözüm İpuçları
- Split-Brain Sendromu: Eğer iki cihaz arasındaki Dedicated HA kablosu koparsa, her iki cihaz da diğerinin öldüğünü zannederek Active moda geçer ve aynı IP/MAC adresini anons eder. Bu durum yerel ağda devasa bir IP çakışmasına ve ağın kilitlenmesine yol açar. Çözüm: İki cihaz arasına tek bir kablo yerine LACP ile birleştirilmiş çift kablo çekmek veya yönetim ağı üzerinden ikinci bir heartbeat hattı tanımlamaktır.
- Auxiliary Cihazın Senkronize Olmaması (Out-of-Sync): Birincil cihazdaki bir IPsec VPN sertifikası veya büyük bir firmware paketi ikincil cihaza aktarılırken takılabilir. Konsoldan
system ha force-synckomutu verilerek veritabanı eşitlemesi zorlanmalıdır.
Mühendis Notu
Sophos HA kurulumunda "Monitored Ports" seçimini dikkatli yapın. Eğer sadece tek bir iç kullanıcı portunu izlemeye alırsanız, o porttaki bir bilgisayar kapandığında cihaz boş yere failover yapabilir. Sadece ana omurga switch uplink'i ve internet servis sağlayıcı (ISP) portları izlenmelidir.