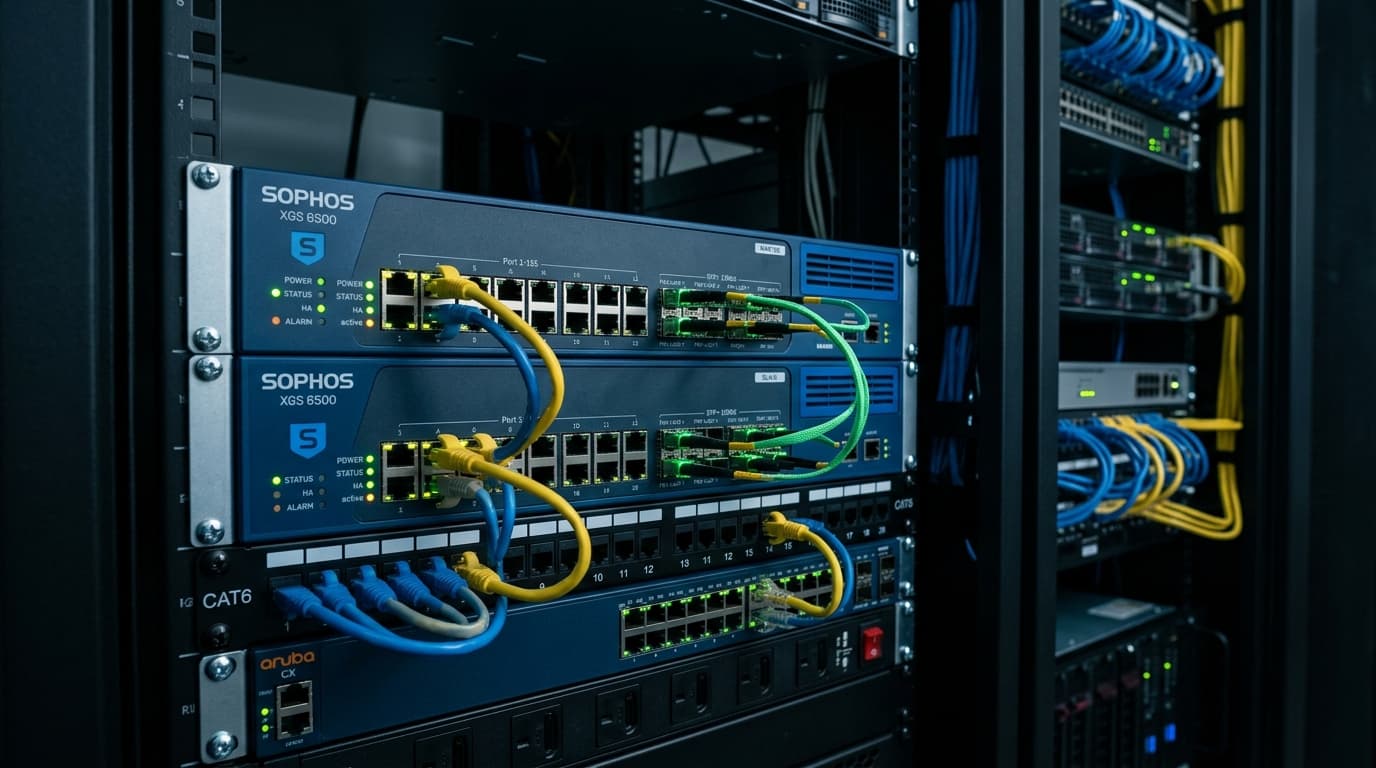
Sophos XG/XGS Firewall ile Sıfır Güven Ağ Mimarisi
Günümüz siber tehdit ortamında klasik uç nokta güvenliği yetersiz kalmaktadır. Ağın giriş kapısı olan güvenlik duvarları, sadece gelen-giden paketleri filtrelemekle kalmayıp uygulama katmanında derinlemesine inceleme yapabilmelidir.
Active Directory ile Senkronize Kullanıcı Kimlik Doğrulaması
Kullanıcı bazlı kural seti oluştururken Sophos'un STAS (Sophos Transparent Authentication Suite) veya Active Directory Server entegrasyonu büyük bir avantaj sağlar:
- Kullanıcı IP adresinden bağımsız olarak logon olduğu kullanıcı hesabıyla kurallara tabi tutulur.
- Departman bazlı bant genişliği ve web filtreleme profilleri tanımlanabilir.
Site-to-Site IPsec ve RED Tünelleri
Merkez ofis ile şubeler arasındaki bağlantıyı kurarken Sophos RED (Remote Ethernet Device) teknolojisi, karmaşık yönlendirme tabloları gerektirmeden şifreli bir katman 2 tüneli oluşturur. Yedekli internet hatlarında otomatik devir (Failover & Load Balancing) konfigürasyonunun doğru kurgulanması kesintisiz işletme operasyonu için elzemdir.