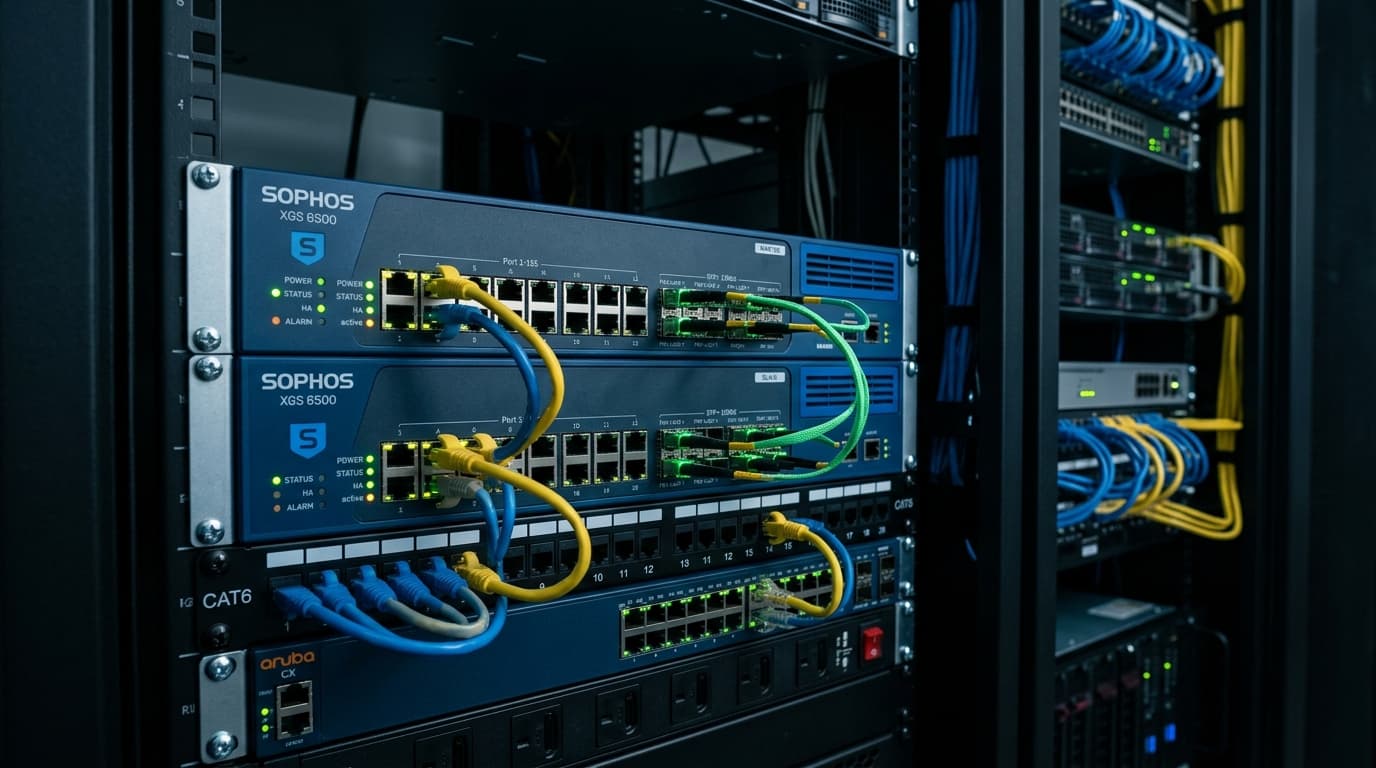
Sophos Synchronized Security: Uç Nokta (Endpoint) ile Güvenlik Duvarı Arasında Otonom Karantina
Geleneksel siber güvenlik mimarisinde uç nokta antivirüs yazılımı (Endpoint) ile sınır güvenlik duvarı (Firewall) iki yabancı gibi çalışır. Bir personelin dizüstü bilgisayarına USB bellek üzerinden fidye yazılımı (ransomware) bulaştığında, antivirüs bunu tespit etse bile güvenlik duvarının bundan haberi olmaz. Enfekte makine şirket ağındaki dosya sunucularına veya diğer istemcilere doğru yatayda yayılmaya (lateral movement) devam eder. Sophos Synchronized Security (Security Heartbeat) bu iki dünyayı birleştiren devrimsel bir mimaridir.
1. Security Heartbeat Nasıl Çalışır?
Sophos Central bulut konsolu üzerinden yönetilen Sophos Intercept X uç nokta ajanı ile Sophos XGS güvenlik duvarı arasında sürekli şifreli bir kalp atışı (Heartbeat) sinyali akar:
- Yeşil Durum (Sağlıklı): Cihaz temiz, tüm güvenlik servisleri aktif. Şirket sunucularına tam erişim serbest.
- Sarı Durum (Uyarı): Potansiyel İstenmeyen Program (PUA) veya şüpheli davranış tespit edildi. İzleme başlatılır.
- Kırmızı Durum (Kritik Tehdit): Aktif bir fidye yazılımı, bellek içi saldırı (Mimikatz) veya C2 bağlantısı tespit edildi!
2. Otonom Ağ Karantinası (Lateral Movement Koruması)
Cihaz Kırmızı duruma geçtiği milisaniyede:
- Bilgisayar bu durumu doğrudan güvenlik duvarına bildirir.
- Güvenlik duvarı o cihazın sunucu VLAN'larına, ERP sistemine ve internete olan tüm erişim kurallarını anında kilitler (Block Access).
- Daha da etkileyici olanı: Güvenlik duvarı ağdaki diğer temiz bilgisayarlara da haber verir; diğer bilgisayarlar yerel ağ seviyesinde (Layer 2) enfekte cihazdan gelen paketleri reddeder!
[Enfekte İstemci: 10.10.30.45] -> Kırmızı Kalp Atışı Fırlatır
[Sophos XGS Firewall] -> Otonom Kuralı Tetikler: "Source Heartbeat: RED -> DROP"
[Sonuç] -> Dosya sunucusuna (10.10.20.50) erişim saniyeler içinde kesildi. Ransomware hiçbir dosyayı şifreleyemedi!
3. Sophos Central Üzerinde Güvenlik Duvarı Eşleme
Sophos XGS web arayüzünde:
- System -> Sophos Central: Hesaba bağlanır ve "Synchronized Security" aktif edilir.
- Firewall Rules: Kritik sunucu erişim kurallarında
Minimum Source Heartbeat: Greenşartı aranır.
Karşılaşılan Kritik Hatalar ve Çözüm İpuçları
- Yanlış Pozitiflerde (False Positive) İstemcinin Kilitlenmesi: Şirket içi geliştirilen bir yazılım şüpheli davranış sergilediğinde makine kırmızıya düşüp personelin işini durdurabilir. Çözüm: Sophos Central arayüzünden ilgili dosya için "Globally Allow" istisnası tanımlamak veya teknisyenin konsoldan makinenin durumunu geçici olarak temize çekmesidir.
- Heartbeat Sinyalinin Firewall'a Ulaşamaması: İstemci ile firewall arasında katı bir iç yönlendirme varsa UDP 8347 portunun açık olduğundan emin olunmalıdır.
Mühendis Notu
Bir siber saldırıda ortalama tespit ve müdahale süresi saatler hatta günler alır. Security Heartbeat gibi otonom mekanizmalar, siz cumartesi gecesi uyurken saldırıyı ilk 5 saniyede boğarak şirketinizi milyonlarca liralık zarardan kurtarır.