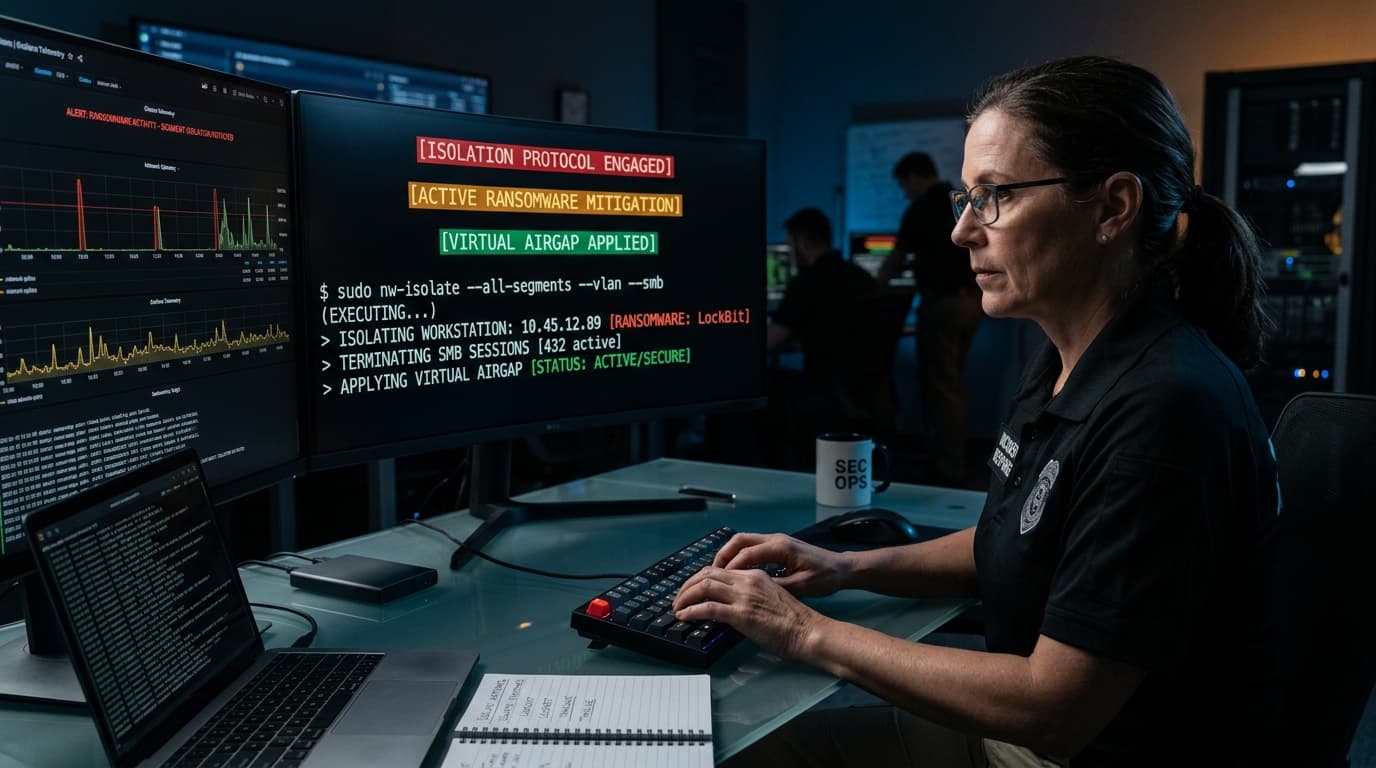
Bir Fidye Yazılımı Saldırısında İlk 15 Dakika: Ağ İzolasyonu, Kriz Yönetimi ve Delil Koruma Protokolü
Bir pazartesi sabahı masanızda otururken nöbetçi personelden veya bir şubeden gelen o korkunç telefon: "Tüm dosyalarımızın uzantısı değişmiş, masaüstünde fidye notu var!" Böyle bir anda profesyonel bir sistem yöneticisini amatörden ayıran şey panik yapmamak ve önceden ezberlenmiş İlk 15 Dakika Acil Durum Protokolünü saniye sektirmeden devreye almaktır. Yanlış atılacak tek bir adım (örneğin sunucuları hemen yeniden başlatmak) tüm delilleri yok eder ve kurtarma şansınızı sıfırlar.
1. İlk 5 Dakika: Fiziksel ve Mantıksal İzolasyon (Karantina)
Saldırganlar veya zararlı yazılım ağ üzerinden hızla diğer sunuculara yayılmaya (lateral movement) devam etmektedir. İlk refleks: Yayılımı anında durdurmaktır.
- İnternet Çıkışını Kesin: Güvenlik duvarının WAN bacağını kapatın veya WAN kablosunu fiziksel olarak çekin. Saldırganın komuta kontrol sunucusuyla (C2) bağı kopartılmalı, dışarıya veri sızdırması (data exfiltration) engellenmelidir.
- Uzak Lokasyon VPN Tünellerini Düşürün: Şubeler ve merkez arasındaki IPsec/SSL VPN tünellerini derhal pasife alın. Felaket diğer lokasyonlara sıçramamalıdır.
- Core Switch Seviyesinde VLAN İzolasyonu: Omurga anahtardan sunucu VLAN'ı ile kullanıcı VLAN'ları arasındaki yönlendirmeyi (routing) anında kapatın.
- Sunucuları ASLA Kapatmayın veya Yeniden Başlatmayın!
- En büyük hata sunucunun güç düğmesine basıp kapatmaktır.
- Neden? Birçok fidye yazılımı şifreleme anahtarlarını geçici olarak sunucunun belleğinde (RAM) tutar. Sunucuyu kapattığınızda RAM uçar; adli bilişim uzmanlarının şifre çözme ihtimali tamamen yok olur!
2. Dakika 5 - 10: Yedeklerin ve Altyapının Güvenliği
- Yedekleme Sunucusunun Ağını Fiziksel Olarak Ayırın: Veeam / Storage sunucularının ağ kablolarını fiziksel olarak çekin. Saldırgan henüz yedeklere ulaşamadıysa, ulaşmasını fiziksel olarak imkansız kılın.
- Active Directory Koruması: Etki alanı denetleyicilerinde (DC) olağandışı yeni açılmış admin hesapları olup olmadığını kontrol edin:
# Son 24 saatte oluşturulan kullanıcıları listeleme
Get-ADUser -Filter * -Properties WhenCreated | Where-Object {$_.WhenCreated -gt (Get-Date).AddDays(-1)}
- Tüm Domain Admin ve Servis Hesaplarının Şifrelerini Değiştirin (KRBTGT dahil!): Saldırgan Golden Ticket oluşturduysa, Kerberos bilet şifresini (KRBTGT) iki kez sıfırlamadan sistemden atamazsınız.
3. Dakika 10 - 15: Delil Toplama ve Adli Bilişim
Enfekte olmuş ilk makineyi (Patient Zero - Sıfır Numaralı Hasta) bulun.
- Makinenin RAM dökümünü (DumpIT veya FTK Imager Lite ile) USB'ye alın.
- Saldırganın bıraktığı fidye notunu (
README_RECOVER.txt) ve örnek birkaç şifrelenmiş dosyayı güvenli bir yere kopyalayın. - ID Ransomware platformuna fidye notunu yükleyerek fidye yazılımının türünü (LockBit, BlackCat, Phobos vb.) teşhis edin.
Karşılaşılan Kritik Hatalar ve Çözüm İpuçları
- Fidye Ödeme Yanılgısı: Yönetim "Parayı ödeyelim hemen açılsın" diyebilir. İstatistikler fidye ödeyen şirketlerin %40'ının şifre çözücü alamadığını, alanların da dosyalarının yarısının bozuk çıktığını göstermektedir. Üstelik fidye ödeyen şirketler "Kolay hedef" olarak etiketlenip 6 ay sonra tekrar saldırıya uğrar.
- Yedeklerden Dönerken Enfekte Dosyaları Geri Getirme: Yedekten dönerken Veeam'in Secure Restore özelliğini açın. Geri yüklenen disk blokları açılmadan önce entegre antivirüs motoruyla taranmalı; saldırganın sisteme bıraktığı arka kapı (backdoor) temizlenmelidir.
Mühendis Notu
Bir siber felakette şirket yönetiminin gözü sizin üzerinizdedir. Sakin, kendinden emin ve metodik davranın. "Her şey bitti" havasına girmeyin; izolasyonu sağlayıp değiştirilemez (immutable) yedeklerinizden adım adım sistemleri ayağa kaldırdığınızda o kriz sizin kariyerinizin en büyük başarı hikayesine dönüşür.