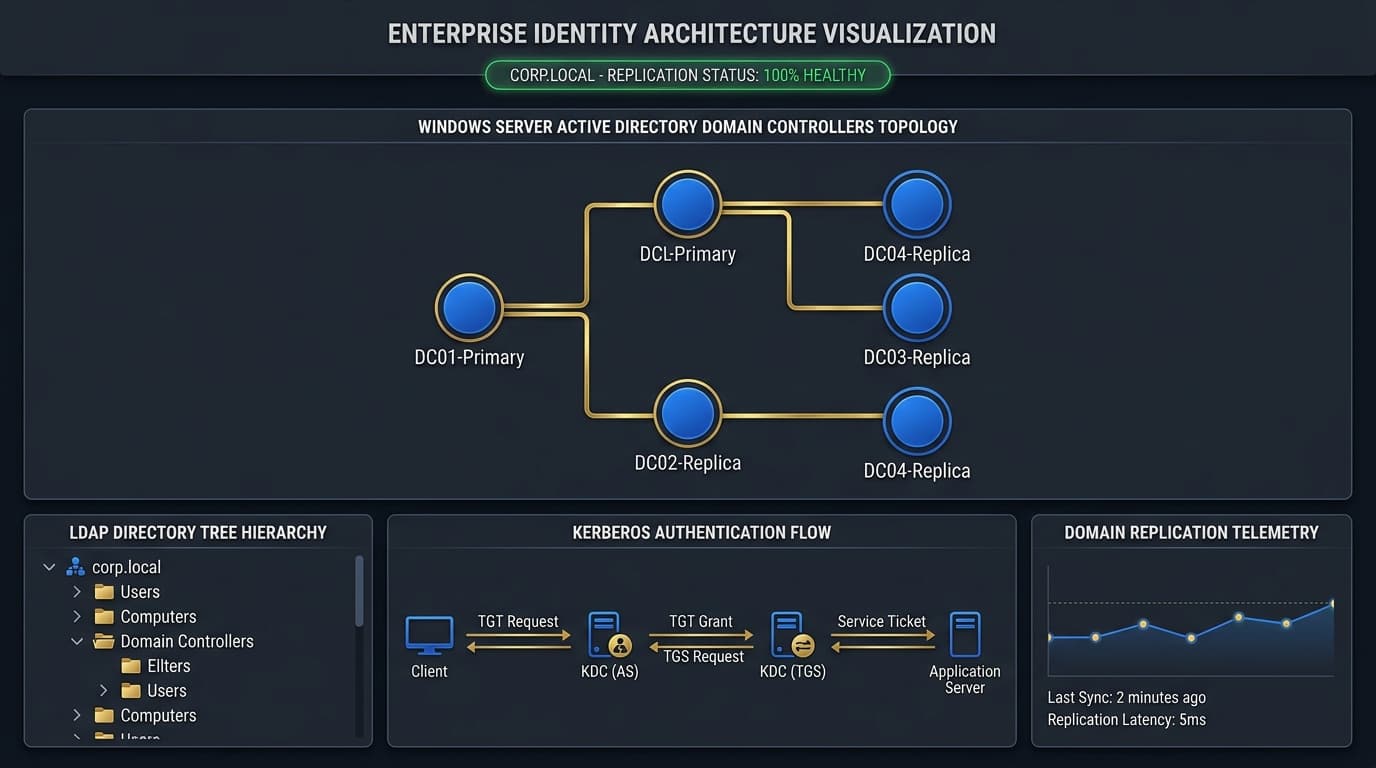
Çöken veya Yanıt Vermeyen Domain Controller'ı ntdsutil ile Active Directory'den Temizleme (Metadata Cleanup)
Active Directory yapısında birden fazla Domain Controller (DC) bulunması yüksek erişilebilirlik sağlar. Ancak şubelerdeki veya veri merkezindeki DC'lerden biri fiziksel donanım arızasıyla tamamen yandığında veya sanal diski çöktüğünde bu sunucuyu normal yollarla etki alanından kaldıramazsınız (dcpromo demote çalışmaz). Eğer bu çöken sunucunun kalıntılarını Active Directory veritabanından temizlemezseniz; replikasyon kuyrukları şişer, SYSVOL senkronizasyonu durur ve diğer DC'ler sürekli çöken sunucuya ulaşmaya çalışırken kilitlenir. Bu operasyona Metadata Cleanup denir.
1. Grafik Arayüz (RSAT) Üzerinden Modern Temizlik
Windows Server 2012 ve sonrasında Microsoft bu işlemi GUI üzerinden basitleştirmiştir:
- Active Directory Users and Computers (ADUC) konsolu açılır.
- Domain Controllers OU'su altına gelinir.
- Çöken sunucunun üzerine sağ tıklanır ve Delete (Sil) seçilir.
- Karşınıza çıkan uyarıda: "Bu Domain Controller kalıcı olarak çevrimdışıdır ve dcpromo ile kaldırılamaz" kutucuğu işaretlenir ve onaylanır.
Ancak grafik arayüz her zaman DNS kayıtlarını, FRS/DFSR nesnelerini ve Site topoloji linklerini tamamen temizleyemez!
2. ntdsutil CLI ile Derinlemesine Metadata Kazıma
Gerçek bir sistem yöneticisinin kesin çözüm için kullandığı araç ntdsutil komut satırıdır:
ntdsutil
metadata cleanup
connections
connect to server DC01-PROD.holding.local
quit
select operation target
list domains
select domain 0
list sites
select site 0
list servers in site
select server 2  (Çöken sunucunun listedeki numarası)
quit
remove selected server
Yukarıdaki komut son onay kutusunu çıkardığında "Evet" dediğinizde, Active Directory veritabanından (ntds.dit) o sunucuya ait tüm replikasyon bağlantıları ve GUID kimlikleri tek bir kalıntı kalmadan silinir.
3. Temizlik Sonrası DNS ve AD Sites & Services Denetimi
Metadata cleanup bittikten sonra şu adımlar manuel kontrol edilmelidir:
- DNS Manager (dnsmgmt.msc):
_msdcs.holding.localaltındaki tüm SRV kayıtları taranmalı; çöken sunucunun adına ait_ldap,_kerberosve GUID CNAME kayıtları elle silinmelidir.
- Active Directory Sites and Services (dssite.msc):
- İlgili Site altındaki çöken sunucu objesi silinmiş olmalıdır.
- Replikasyonu Doğrulama:
repadmin /syncall /AdeP
repadmin /replsummary
Karşılaşılan Kritik Hatalar ve Çözüm İpuçları
- Çöken Sunucuda FSMO Rolü Varsa (Seize Operasyonu): Eğer yanan DC üzerinde FSMO rolleri varsa, metadata cleanup yapmadan önce o rolleri hayattaki sağlam DC üzerine zorla gasp (Seize) etmeniz gerekir:
Move-ADDirectoryServerOperationMasterRole -Identity "DC-SAGLAM" -OperationMasterRole PDCEmulator, RIDMaster, InfrastructureMaster -Force
- Çöken DC'yi Asla Aynı İsimle Geri Kurmayın: Çöken sunucunun donanımını tamir edip aynı makine ismiyle doğrudan ağa bağlamayın. Önce etki alanından tamamen temizleyin, formatlayın ve tertemiz bir isimle sıfırdan kurup DC yapın.
Mühendis Notu
Bir Domain Controller çöktüğünde asla panikleyip onu snapshot'tan veya imaj yedeğinden geri yüklemeye kalkmayın. Eğer ortamda ikinci bir canlı DC varsa, en güvenli ve temiz yol çökeni metadata cleanup ile silip yerine tertemiz yeni bir sunucu kurup replike etmektir.