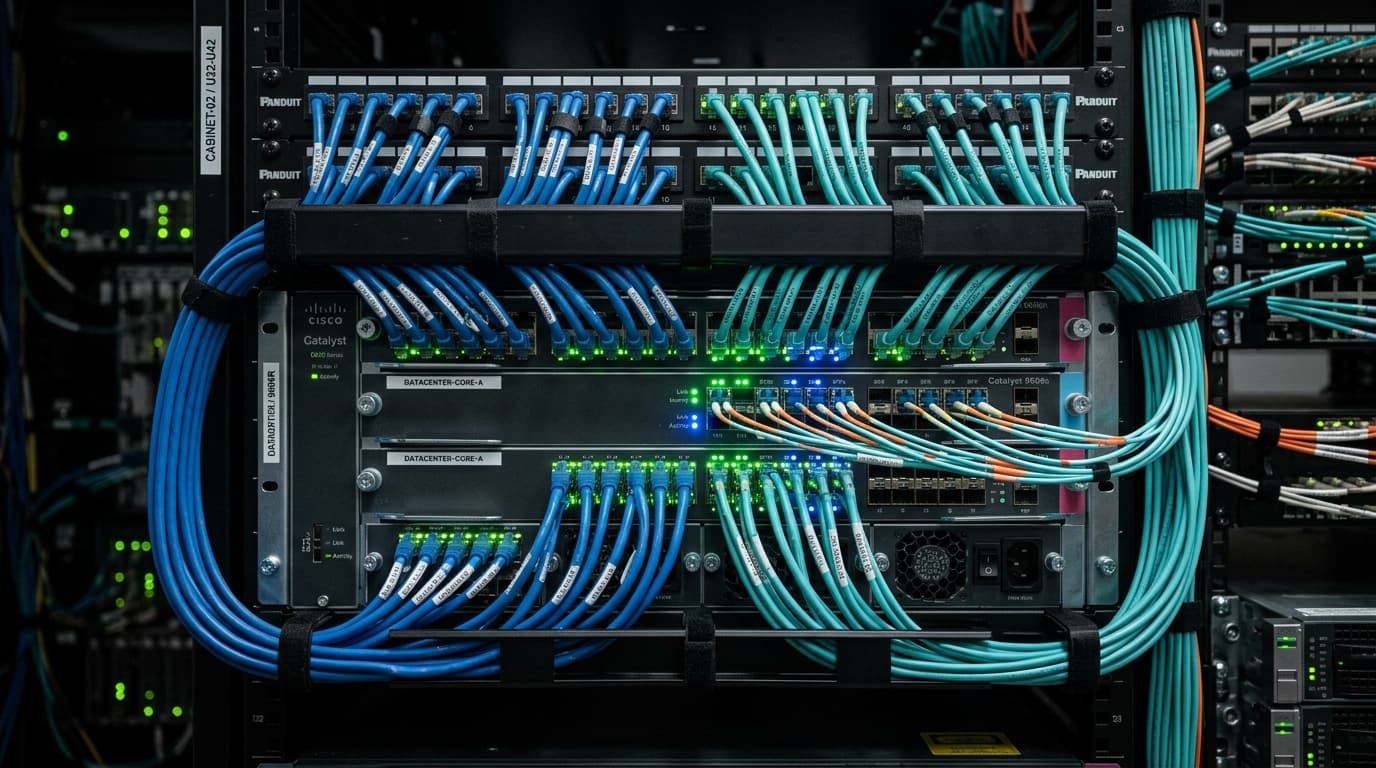
Cisco Catalyst Omurga Anahtarlarında LACP (802.3ad) Port-Channel ile 20Gbps Uplink Kurgusu
Veri merkezinde sanallaştırma hostlarının ve kullanıcı trafiğinin artmasıyla birlikte, kat anahtarları (Access Switch) ile ana omurga (Core Switch) arasındaki tek bir 10GbE uplink hattı zirve saatlerde %80 doluluğa ulaşabilir. İkinci bir fiber kablo taktığınızda ise Spanning Tree devreye girer ve döngüyü önlemek için ikinci kabloyu otomatik olarak bloke eder! Çözüm, bu iki fiziksel hattı tek bir mantıksal hatta birleştiren LACP (Link Aggregation Control Protocol - 802.3ad) mimarisidir.
1. PAgP vs LACP (Neden LACP?)
Cisco anahtarlarda iki protokol seçeneği vardır:
- PAgP (Port Aggregation Protocol): Cisco'ya özel (proprietary) protokoldür; yalnızca Cisco cihazlar arasında çalışır.
- LACP (802.3ad / 802.1ax): Endüstri standardı açık protokoldür. Cisco ile VMware ESXi, Linux sunucular veya FortiGate arasında uyum için standart daima LACP (Mode Active) olmalıdır.
2. Cisco IOS CLI Üzerinde Port-Channel Yapılandırması
İki adet 10GbE SFP+ portunu (Te1/0/1 ve Te1/0/2) 20Gbps'lik tek bir Trunk kanalına dönüştürüyoruz:
! Fiziksel Portları Temizleme ve Gruba Ekleme
interface range TenGigabitEthernet1/0/1 - 2
 description UPLINK_TO_CORE_SWITCH
 channel-group 10 mode active ! LACP Anonsu Başlat (Active)
!
! Mantıksal Port-Channel Arabiriminin Yapılandırılması
interface Port-channel10
 description 20G_BAGGED_UPLINK_TRUNK
 switchport mode trunk
 switchport trunk allowed vlan 10,20,30,40,50
 switchport nonegotiate
 spanning-tree portfast trunk
3. Yük Dengeleme (Load Balancing) Hash Algoritması Seçimi
LACP trafiği eşit ikiye bölen bir "per-packet round-robin" mekanizması değildir. Paket akışlarını hash algoritmasına göre böler:
! Varsayılan Değer: Sadece Kaynak MAC (Source MAC) -> Yanlış!
! Tüm kullanıcılar tek bir omurga router üzerinden geçiyorsa kaynak MAC hep aynı kalır ve tüm trafik tek bir kabloya yığılır!

! Önerilen Kurumsal Hash Algoritması:
port-channel load-balance src-dst-mixed-ip-port
Kaynak IP, Hedef IP, Kaynak Port ve Hedef Portu (Layer 3 + Layer 4) harmanlayan hash algoritması sayesinde farklı bağlantılar iki fiziksel kabloya mükemmel şekilde dağıtılır.
Karşılaşılan Kritik Hatalar ve Çözüm İpuçları
- Port Parametrelerinin Uyuşmaması (Channel Misconfig): Port-channel'a eklenecek fiziksel portların hız, duplex, MTU boyutu ve trunk izinli VLAN listesi birebir aynı olmak zorundadır. Portlardan birinde MTU 1500, diğerinde 9000 ise port askıya alınır (suspended).
- LACP Durumunu Doğrulama:
show etherchannel summary
! Çıktıda 'P' (Bundled in port-channel) bayrağını görmelisiniz (örn: Po10(SU) [Te1/0/1(P), Te1/0/2(P)]).
! Eğer 'I' (Stand-alone) veya 'D' (Down) görüyorsanız karşı switch'teki LACP ayarlarını kontrol edin.
Mühendis Notu
Port-channel üzerindeki değişiklikleri daima interface Port-channelX altından yapın; fiziksel portların altına tek tek girmeyin. Fiziksel portlardan birinde yapılan yanlış bir ayar kanalın dağılmasına yol açar.