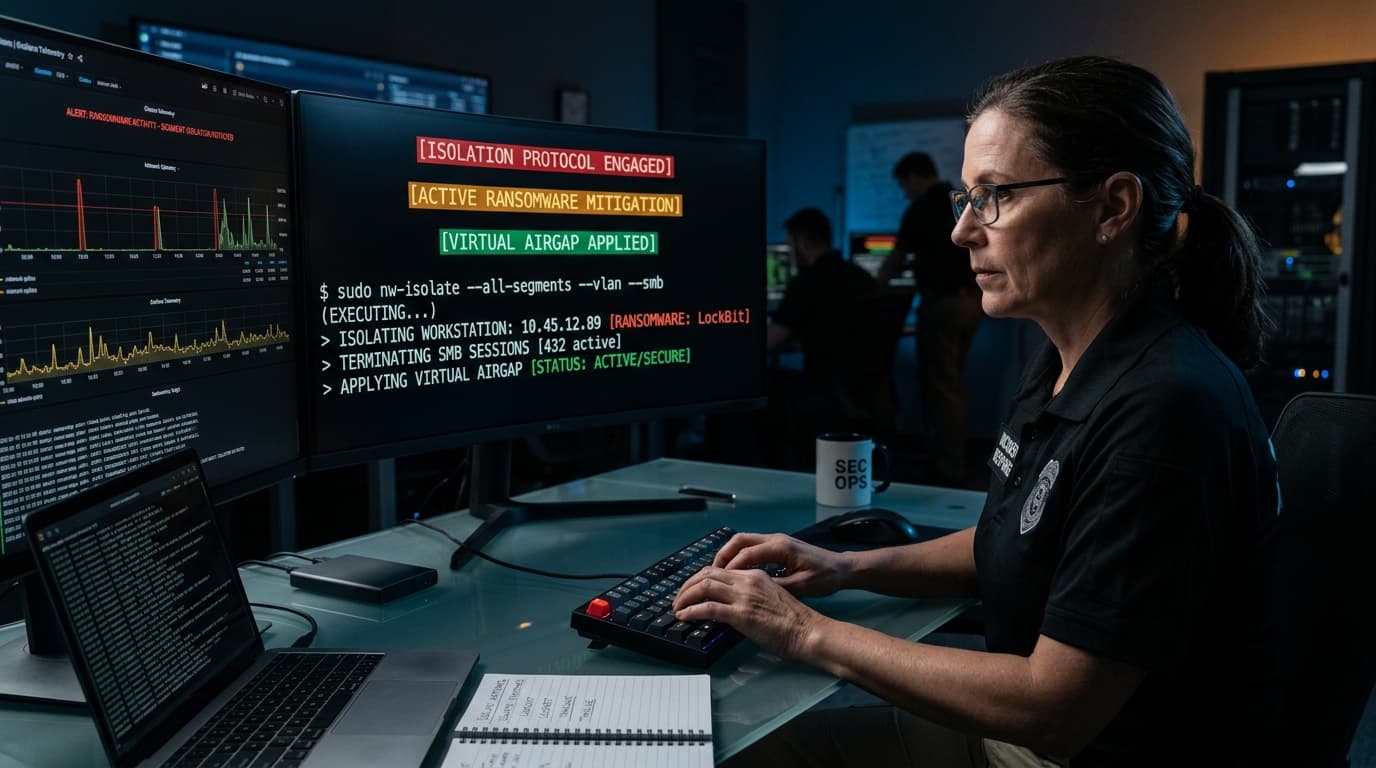
Bilgi İşlemde Kriz Yönetimi: Ransomware Saldırısı Sonrası Hızlı Geri Yükleme
Bir sistem yöneticisinin meslek hayatındaki en zorlu sınav, pazartesi sabahı gelen "Tüm dosyalarımız şifrelenmiş" telefonudur. Böyle anlarda panik yapmak yerine önceden hazırlanmış acil durum eylem planı (Disaster Recovery Plan) devreye alınmalıdır.
1. İlk 15 Dakika: İzolasyon
Etkilenen tüm fiziksel ağ kabloları çekilmeli, ana omurga anahtarlarında (Core Switch) ilgili VLAN'lar geçici olarak karantinaya alınmalıdır.
2. Yedeklerin Doğrulanması (3-2-1 Kuralı)
Eğer yedekleme sunucunuz da aynı etki alanında (Active Directory) ise saldırganlar genellikle önce yedekleri silmeye çalışır. Bu yüzden:
- Değiştirilemez (Immutable) Yedekler: Linux tabanlı Hardened Repository kullanımı.
- Hava Boşluklu (Air-Gapped) Depolama: Fiziksel olarak ağdan kopuk tutulan veya buluta kopyalanan bağımsız kopyalar.